Sécurité · Mis à jour le
Créer son entreprise, la faire prospérer, y consacrer du temps et de l’énergie pour satisfaire ses clients : beaucoup d’entrepreneurs connaissent cela. Pourtant, tout peut s’écrouler en un jour à cause d’une attaque informatique. Voici quelques règles d’or, tirées de notre expérience, pour protéger votre entreprise.
1. Sauvegarder en lieu sûr
Nous avons croisé toutes sortes de solutions de sauvegarde. Pour beaucoup, sauvegarder, c’est simplement mettre une copie des données de côté. C’est vrai sur le principe, mais il y a plusieurs façons de le faire.
Clé USB, disque dur externe, NAS partagé sur le réseau… Ces solutions ne suffisent plus si vous n’avez aucune copie ailleurs. En effet :
- vos locaux sont un point faible : un incendie ou un dégât des eaux, et tout disparaît ;
- votre réseau peut devenir une autoroute pour les attaques : un rançongiciel (ransomware) part d’un ordinateur infecté et chiffre toutes les données qu’il peut atteindre, y compris vos sauvegardes branchées sur le réseau.
Comment s’en prémunir ?
La règle de référence est la règle du 3-2-1 :
- 3 copies de vos données ;
- sur 2 supports différents ;
- dont 1 copie hors de vos locaux.
Face aux rançongiciels, on la complète désormais souvent en 3-2-1-1-0 : au moins une copie hors ligne ou non modifiable (on parle de sauvegarde « immuable »), et zéro erreur lors des tests de restauration. Car une sauvegarde qu’on n’a jamais testée n’est pas une sauvegarde !
Tout cela vous semble compliqué à mettre en place ? C’est normal. Vous pouvez vous tourner vers un prestataire de sauvegarde dans le cloud qui applique ces règles pour vous.
Un logiciel installé sur vos ordinateurs prend régulièrement des « photos » de vos données et les envoie en lieu sûr. Le prestataire les copie ensuite à son tour vers un autre site. Surtout, ces sauvegardes sont isolées de votre réseau : un logiciel malveillant présent chez vous ne peut pas les atteindre.
Quelles données sauvegarder ?
Toutes les données que vous manipulez font la valeur de votre entreprise (pas la newsletter de votre boutique en ligne préférée, bien sûr !). Certaines comptent plus que d’autres, mais il faut généralement sauvegarder :
- la comptabilité et la facturation ;
- le fichier clients ;
- les documents administratifs obligatoires ;
- vos e-mails et vos smartphones ;
- et votre site internet !
Ces données ont aussi une valeur en cas de cession. Plus vous garantissez à un repreneur qu’il pourra récupérer les données importantes, plus il sera rassuré.
Sauvegardez aussi vous-même les données de votre site internet. Votre hébergeur fait sans doute des sauvegardes, mais pas forcément de tout. Relisez votre contrat : il exclut parfois certains fichiers, comme les archives .zip ou .tar… y compris la sauvegarde que vous pensiez avoir faite !
Le plus simple reste de sauvegarder l’ensemble de votre parc informatique. Nous proposons par exemple la solution Acronis, en mode SaaS. Elle envoie vos sauvegardes dans notre cloud privé, quels que soient vos appareils, et même si vos e-mails sont hébergés chez Microsoft 365. En cas de sinistre, vous retrouvez rapidement vos logiciels et vos données dans un état cohérent.
2. Activer la double authentification
Un mot de passe volé suffit souvent à ouvrir la porte à un pirate. La double authentification (ou authentification multifacteur) ajoute une seconde vérification, par exemple un code reçu sur votre téléphone.
Activez-la partout où c’est possible : messagerie, banque, logiciels en ligne, administration de votre site… C’est l’une des mesures les plus efficaces, et elle est souvent gratuite. Utilisez aussi des mots de passe différents pour chaque service, idéalement avec un gestionnaire de mots de passe.
3. Protéger ses appareils
Pour compléter vos sauvegardes, protégez tout votre parc informatique avec un antivirus et un anti-malware. Ces logiciels progressent sans cesse, notamment grâce à l’intelligence artificielle.
Ils apprennent chaque jour les nouvelles formes d’attaques et partagent ce qu’ils découvrent en réseau. C’est cette collaboration qui permet d’enrayer les attaques le plus tôt possible.
La plupart des attaques arrivent par des e-mails ou des fichiers téléchargés. C’est donc là qu’il faut concentrer vos efforts :
- vérifiez que votre hébergeur de messagerie dispose d’une vraie protection ;
- complétez-la par une solution installée sur vos postes.
Par exemple, nos serveurs de messagerie utilisent Bitdefender, et nous proposons en complément Sophos sur les ordinateurs de nos clients. Deux éditeurs, à deux niveaux : l’un comble les lacunes de l’autre.
Enfin, installez les mises à jour de vos systèmes et de vos logiciels dès qu’elles sont disponibles. Elles corrigent des failles que les pirates exploitent activement.
Aucune solution ne protège à 100 %. Mais chaque couche supplémentaire ralentit l’attaquant, et c’est leur accumulation qui fait la force de la protection.
4. Se former et s’informer
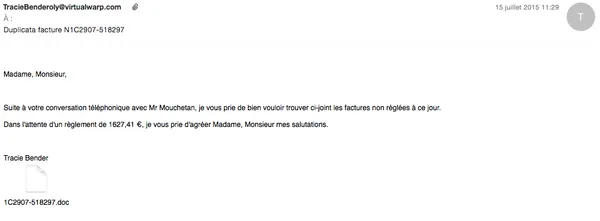
Les pirates jouent beaucoup sur la méconnaissance et la tromperie. C’est pourquoi l’hameçonnage (phishing) fonctionne si souvent.
En vous formant à ces attaques, vous et vos collaborateurs saurez vous poser les bonnes questions : celles qui évitent bien des malheurs. Le site cybermalveillance.gouv.fr propose d’ailleurs des fiches pratiques et une assistance aux victimes.
Cela peut arriver à tout le monde. Il est donc utile de s’enrichir de l’expérience des autres pour comprendre ce qui s’est passé et s’en prémunir.
5. Tester sa sécurité chaque année
Vous pouvez faire appel à des prestataires spécialisés en sécurité informatique. Ils testent la réaction de votre entreprise en simulant des attaques maîtrisées.
Ces tests portent aussi bien sur les réflexes de vos collaborateurs que sur vos logiciels. Ils vérifient qu’il n’y a pas de faille entre vos différentes couches de sécurité.
À l’issue des tests, vous recevez un rapport. À vous ensuite de mettre en place les mesures nécessaires pour corriger ce qui a été découvert.
En conclusion
La sécurité informatique est l’affaire de tous. Il n’y a pas de solution miracle : c’est l’ensemble des protections mises en place qui vous permettra de traverser les incidents. C’est une gestion permanente du risque.
La sécurité fonctionne comme un millefeuille : déployez le plus possible de couches complémentaires.
C’est comme pour un cambrioleur : blinder la porte d’entrée ne sert à rien s’il peut passer par la fenêtre. En informatique, c’est pareil. Tous les points d’entrée de votre entreprise doivent être sécurisés, et il faut rester vigilant sur chacun d’eux.
À lire aussi